Formación en ciberinteligencia y ciberseguridad | NIS2
2060
wp-singular,page-template,page-template-full_width,page-template-full_width-php,page,page-id-2060,wp-theme-bridge,bridge-core-3.3.4.9,qode-optimizer-1.2.3,qode-page-transition-enabled,ajax_fade,page_not_loaded,,no_animation_on_touch,qode-title-hidden,qode_grid_1300,qode-smooth-scroll-enabled,qode-theme-ver-30.8.9.1,qode-theme-bridge,qode_header_in_grid,wpb-js-composer js-comp-ver-9.0.1,vc_responsive
FORMACIÓN DE ALTO IMPACTO Y CULTURA DE INTELIGENCIA
Traducimos la complejidad técnica en conocimiento accesible, práctico e interiorizable para directivos, personal crítico y nuevas generaciones
Cumplimiento normativo obligatorio: Formación en ciberseguridad bajo la Directiva NIS2 (UE 2022/2555)

La Directiva europea NIS2 exige a las organizaciones consideradas esenciales e importantes la implantación de medidas legales estrictas en materia de gestión de riesgos y gobernanza. La formación ya no es una acción opcional de responsabilidad corporativa, sino una exigencia legal vinculante que afecta directamente a los órganos de administración.


Estructuramos nuestros programas corporativos para dar respuesta legal a los tres pilares de la Directiva:

    1. Obligación legal directa para la alta dirección (Artículo 20): Capacitación periódica y específica para miembros de consejos de administración y comités ejecutivos sobre gestión de riesgos, continuidad de negocio y responsabilidad legal. Su incumplimiento puede derivar en la responsabilidad personal del directivo e inhabilitación temporal.
    2. Medida de ciberhigiene y concienciación obligatoria (Artículo 21): Formación continuada para toda la plantilla en detección de ingeniería social, phishing y protocolos de respuesta rápida, así como capacitación especializada para equipos técnicos en gestión de vulnerabilidades y ciberinteligencia aplicada.
    3. Trazabilidad y mitigación en auditorías: Entregamos certificados de aprovechamiento respaldados por nuestra solvencia institucional y avalados por el Instituto Europeo de Formación de Formadores, aportando la evidencia documental necesaria ante eventuales inspecciones del INCIBE o CCN-CERT.
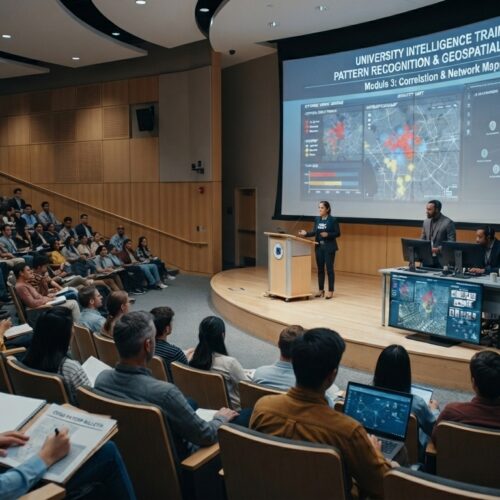
Formación en inteligencia, ciberinteligencia y ciberseguridad en las aulas Lincoln Intelligence

Cumplimiento de la Directiva NIS2 para empresas y organismos públicos

La Directiva NIS2 ha transformado la responsabilidad en ciberseguridad: la capacitación técnica y la concienciación ejecutiva ya no son opcionales. El Artículo 20 responsabiliza directamente a la alta dirección y le exige recibir formación periódica en gestión de riesgos, mientras que el Artículo 21 señala la ciberhigiene y concienciación del personal como medida obligatoria.


En Lincoln Intelligence acompañamos a empresas privadas e instituciones públicas en la implementación de sus programas de capacitación para cumplir con la normativa vigente.

Servicios de inteligencia corporativa y ciberseguridad táctica

Nuestro punto fuerte: Asimilación garantizada para perfiles no tecnológicos

La ventaja competitiva fundamental que distingue a Lincoln Intelligence sobre cualquier otra propuesta del mercado radica en nuestra capacidad pedagógica única para desarrollar contenidos y metodologías de enseñanza que hacen que los conocimientos más técnicos, complejos o regulatorios sean entendidos, asimilados e interiorizados por personal no técnico.

  • Aval institucional y experiencia europea

    Programas dirigidos por nuestra Directora Técnica, experta evaluadora para la Comisión Europea en ciberseguridad, defensa y competencias digitales.

  • Adaptación por perfiles (alta dirección, IT y personal general)

    Cursos enfocados en gestión de vulnerabilidades, ciberinteligencia aplicada (OSINT/HUMINT), detección de ingeniería social y seguridad en la cadena de suministro.

  • Trazabilidad y evidencia para auditorías

    Emisión de certificados oficiales avalados por el Instituto Europeo de Formación de Formadores, válidos como evidencia documental ante inspecciones del INCIBE o CCN-CERT.
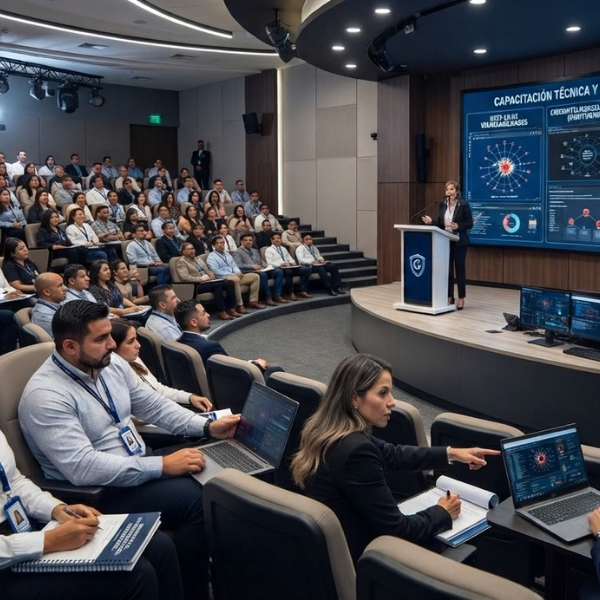
 – Planes formativos para directivos y personal crítico –

1. Formación en Ciberinteligencia y Ciberseguridad Estratégica

1. Formación en Ciberinteligencia y Ciberseguridad Estratégica

Dominando el entorno digital: Claves de la ciberinteligencia y la ciberseguridad para anticipar, proteger y blindar organizaciones y sectores estratégicos frente a las ciberamenazas actuales.


La ciberinteligencia es el arte de aplicar tácticas y metodologías de análisis para recolectar, procesar y evaluar datos del entorno digital con el objetivo de anticipar amenazas, identificar riesgos y transformar la información en conocimiento estratégico para la toma de decisiones directivas. Esta formación responde directamente al artículo 20 de la Directiva NIS2, que exige a los órganos de gobierno y directivos capacitarse activamente para aprobar y supervisar la gestión de riesgos en ciberseguridad. En lugar de reaccionar ante los incidentes cuando ya han ocurrido, esta disciplina se adelanta a los adversarios, neutraliza los peligros y garantiza el cumplimiento de las obligaciones legales europeas.


Objetivos del plan:

  • Desarrollo del sentido de alerta estratégico: Capacitar a la organización para reconocer el modus operandi del cibercrimen y la desinformación antes de que afecten al negocio.
  • Toma de decisiones directivas seguras: Enseñar a filtrar y evaluar información crítica del entorno digital, reduciendo la incertidumbre y protegiendo los movimientos corporativos.
  • Blindaje de la huella digital y cumplimiento: Concienciar sobre el valor estratégico de los datos corporativos para evitar filtraciones, espionaje o brechas que comprometan la continuidad operativa.

2. Formación en Ingeniería Social y Gestión del Factor Humano

2. Formación en Ingeniería Social y Gestión del Factor Humano

Comprendiendo el factor humano: Amenazas emergentes y defensas avanzadas contra la manipulación en organizaciones y sectores estratégicos.


La ingeniería social explota la naturaleza humana —apelando a la confianza, la urgencia o el sesgo cognitivo— para vulnerar la seguridad de las organizaciones sin necesidad de atacar sistemas informáticos. Este módulo cumple con el mandato del artículo 21 de la NIS2 sobre la concienciación obligatoria en ciberhigiene y seguridad del personal, mitigando las vulnerabilidades del eslabón humano. Dado que el eslabón más vulnerable suele ser el factor humano, esta formación transforma a los equipos en la primera línea de defensa activa de la organización.


Objetivos del plan:

  • Fortalecimiento del escudo humano: Capacitar a los empleados para detectar técnicas de persuasión, fraude y suplantación.
  • Mitigación de costes operativos: Prevenir brechas de información confidencial mediante la verificación rigurosa de identidades.
  • Cultura de seguridad proactiva: Fomentar un entorno corporativo donde la vigilancia y la prudencia formen parte de la operativa diaria.

3. Formación en Inteligencia Artificial Estratégica y Gobernanza

3. Formación en Inteligencia Artificial Estratégica y Gobernanza

Liderando la transformación inteligente: Claves de la Inteligencia Artificial para optimizar procesos, potenciar la toma de decisiones y blindar la competitividad directiva.


La inteligencia artificial aplicada al ámbito estratégico permite automatizar el análisis de flujos de información y detectar tendencias ocultas para optimizar la eficiencia operativa. Su integración aborda las medidas de gestión de riesgos y la seguridad en el uso de tecnologías emergentes impuestas por la Directiva NIS2, protegiendo a la entidad frente a vectores de ciberataque automatizados y fraudes sintéticos. Al mismo tiempo, proporciona un marco analítico para auditar la veracidad de los datos y blindar la propiedad intelectual de la organización.


Objetivos del plan:

  • Mitigación de riesgos algorítmicos: Identificar el uso malicioso de la IA (como deepfakes o fraudes automatizados) antes de que impacten en la reputación corporativa.
  • Cultura de adopción segura: Fomentar un uso ético, responsable y protegido de los modelos inteligentes dentro de la estructura de la empresa.
  • Blindaje de la privacidad: Proteger la propiedad intelectual y evitar la divulgación involuntaria de secretos en entornos digitales externos.

4. Formación en Open Source Intelligence (OSINT) y Ciberinvestigación

4. Formación en Open Source Intelligence (OSINT) y Ciberinvestigación

Inteligencia de fuentes abiertas: Clave en la ciberinvestigación y la estrategia corporativa para anticipar amenazas y proteger entornos sensibles.


La investigación basada en fuentes públicas (OSINT) consiste en el rastreo, examen y estructuración de la información disponible libremente en internet para convertir datos dispersos en inteligencia accionable. Esta metodología es fundamental para alinearse con los requerimientos de NIS2 respecto a la evaluación de riesgos en la cadena de suministro y la gestión de vulnerabilidades externas. Permite a las organizaciones auditorar su superficie de exposición digital, identificando brechas de seguridad y vectores de riesgo antes de que sean explotados por terceros.


Objetivos del plan:

  • Detección temprana y neutralización: Dotar de habilidades metodológicas para rastrear y cribar datos públicos, cortando los vectores de reconocimiento del adversario.
  • Vigilancia y alerta temprana: Implantar una mentalidad analítica que permita a la organización comprender cómo se expone su huella digital en la red.
  • Resiliencia frente al espionaje: Salvaguardar la integridad corporativa frente a riesgos de desinformación y monitorizar el entorno competitivo con rigor ético.

Protegiendo el futuro: Programa de Ciberinteligencia y Ciberseguridad en las Aulas

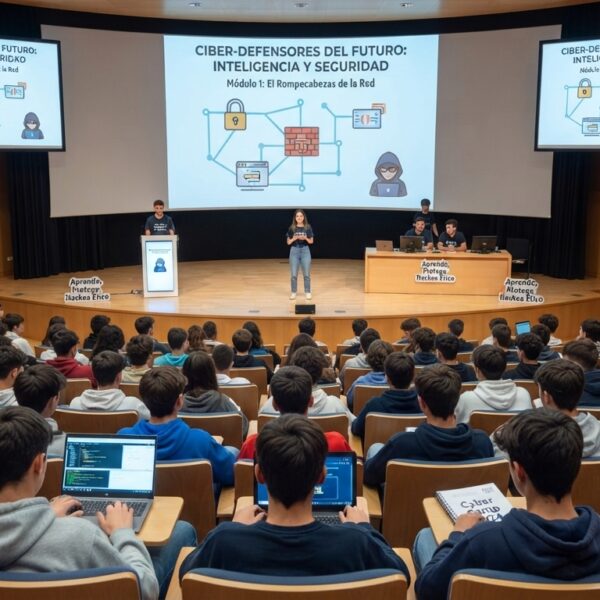
Bootcamp de Ciberinteligencia y Ciberseguridad en la Universidad Politécnica de Madrid (UPM)

Enfocado en alumnos de entre 10 y 17 años, el programa responde al pilar fundamental de la Directiva NIS2 enfocado en el desarrollo de capacidades, el fomento del talento y la creación de una cultura sólida de ciberseguridad a escala social e institucional.


Lo que hace que esta formación sea excepcional es que no se limita a enseñar a usar herramientas; enseña a pensar como un analista. El programa está estructurado para que el alumno evolucione de usuario a experto a través de sus tres niveles:

  • Nivel 1 (Introducción): Se centra en el dominio de la privacidad, el anonimato, las bases del rastro digital y una sólida introducción a la ingeniería social, el Virtual HUMINT y el OSINT.
  • Nivel 2 (Básico): Introduce al alumno en la inmersión dentro de la Deep y Dark Web, el cibercrimen, la investigación criminal y el profundo impacto y uso de la Inteligencia Artificial (creación y detección de deepfakes).
  • Nivel 3 (Avanzado): Supone la especialización técnica definitiva con metodologías avanzadas de investigación digital, geolocalización (GEOINT y cronolocalización), hacking ético, threat hunting y auditorías de dispositivos en entornos Smart Home.


Ventajas competitivas del programa en la «vida real».

  • Para quienes decidan dedicarse profesionalmente al sector: Estarán años luz por delante de sus compañeros, dominando metodologías y técnicas avanzadas utilizadas habitualmente en entornos profesionales de inteligencia y ciberseguridad de alto nivel. Una formación de élite que los posiciona directamente en un sector con empleo garantizado y salarios muy por encima de la media.
  • La ventaja invisible (para cualquier alumno): Desarrollarán una capacidad innata para reconocer amenazas mediante el análisis de comportamientos y patrones anómalos en el ciberespacio y aprenderán a protegerse de forma autónoma. Esto se traduce en un pensamiento crítico inquebrantable frente a la desinformación, resiliencia total ante estafas y phishing mediante el dominio de la ingeniería social, una higiene digital impecable para blindar su reputación online y una comprensión profunda y ética de la inteligencia artificial.
Formación ejecutiva en Directiva NIS2 resiliencia y ciberseguridad organizacional
Lincoln Intelligence

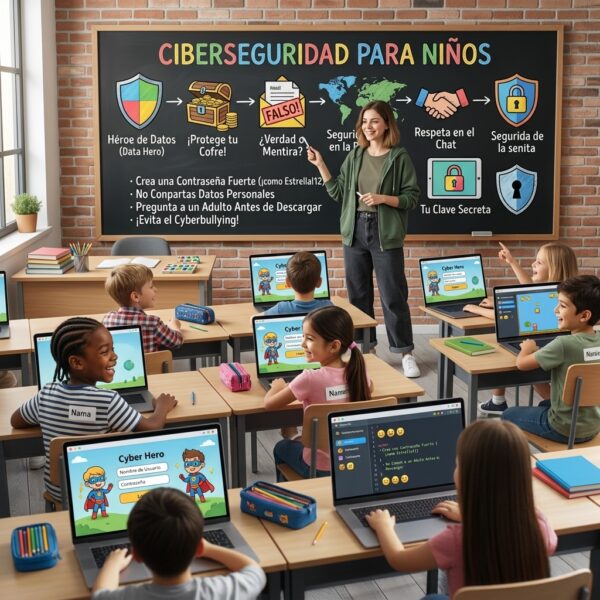
Clases extraescolares y talleres de Ciberinteligencia y Ciberseguridad en colegios (secundaria)

Educando a las nuevas generaciones en resiliencia digital: Formación práctica y pedagógica para estudiantes de secundaria (12 a 17 años), con grupos específicos de capacitación para padres y docentes.


Este programa escolar extiende la cultura de seguridad y la estrategia digital a las aulas mediante clases extraescolares y talleres adaptados a alumnos de Educación Secundaria Obligatoria y Bachillerato. Alineado con los principios de desarrollo de capacidades e higiene digital de la Directiva NIS2, el programa refuerza las competencias digitales críticas desde la base formativa e involucra de forma integral a toda la comunidad educativa. A través de una metodología práctica basada en «aprender haciendo», los estudiantes pasan de ser consumidores digitales vulnerables a usuarios analíticos y seguros.


Alineación comunitaria (Padres y Docentes): Para garantizar un entorno seguro dentro y fuera del centro escolar, el programa incluye grupos especializados para adultos donde padres y educadores adquieren las herramientas esenciales para reconocer amenazas cibernéticas, entender el ecosistema digital de los menores y acompañarlos pedagógicamente en su navegación cotidiana.

¿Desea diseñar un plan de formación o capacitar a su organización?
Ventajas operativas: ¿Por qué nuestra formación?
Capacitación en ciberinteligencia y concienciación para personal critico y directivos

Traducción de lo técnico a lo humano

Capacidad pedagógica única para explicar conceptos cibernéticos y regulaciones complejas a perfiles no técnicos de forma clara y directa.

Interiorización y concienciación real

Dinámicas participativas diseñadas para cambiar hábitos y conductas, logrando que el conocimiento perdure y se aplique en el día a día.

Dominio del marco regulatorio europeo

Formación actualizada en normativas clave como la Ley de Ciberresiliencia (CRA) y NIS2 para garantizar el cumplimiento normativo.

Impacto social y cultura digital

rogramas como Ciberinteligencia y Ciberseguridad en las Aulas que construyen una sociedad más protegida, crítica y resiliente.